Erfahre, wie du KI-Sprachagenten absicherst, Compliance-Risiken im Griff behältst und Kundendaten schützt. Mit Einblicken zu DSGVO, HIPAA, SOC 2, KI-Sicherheitsrisiken und mehr.
Ein Gesundheitsdienstleister will Anrufe zur Terminvereinbarung automatisieren. Bevor der erste Anruf live geht, braucht er Antworten auf ganz konkrete Fragen: Wie werden Patientendaten bei der Übertragung und bei der Speicherung geschützt? Wie werden Anrufer authentifiziert, bevor kontobezogene Details genannt werden? Gibt es einen Audit-Trail für jede Interaktion? Und unterstützt die Plattform tatsächlich die HIPAA-Pflichten, die mit der Verarbeitung geschützter Gesundheitsdaten einhergehen? Auch nur eine dieser Fragen zu überspringen ist kein kleines Versäumnis. Es ist eine Compliance-Lücke, die zum denkbar schlechtesten Zeitpunkt auffliegt, meist im Audit oder nach einem Vorfall.
Genau das ist die Realität, wenn ein Unternehmen mit sensiblen Informationen einen KI-Sprachagenten einführt. Die Automatisierung ist der sichtbare Teil. Sicherheit und Compliance entscheiden darüber, ob sich die Automatisierung überhaupt sicher betreiben lässt.
Ein KI-Sprachagent kommt mit mehr sensiblen Informationen in Berührung, als es auf den ersten Blick scheint. Ein einziger Anruf kann die Identität des Anrufers umfassen, seine Telefonnummer, das komplette Gespräch selbst, unter Umständen Zahlungsdaten und alles, was anschließend in den CRM-Datensatz zurückgeschrieben wird.
Ein vereinfachter Blick darauf, wohin diese Informationen fließen:
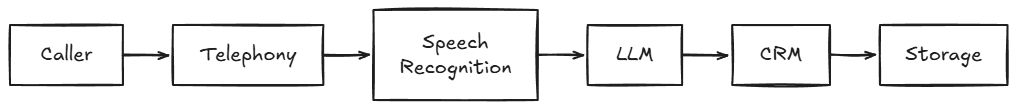
Jeder dieser Schritte ist ein Punkt, an dem sensible Daten übertragen, verarbeitet oder gespeichert werden. Je geschäftskritischer der Workflow, etwa die Buchung eines Arzttermins statt einer allgemeinen Produktfrage, desto strenger müssen die Sicherheitsanforderungen an jeder Station dieses Ablaufs sein.
Eine Unterscheidung, bei der Präzision zählt: Compliance und Sicherheit hängen zusammen, sind aber nicht austauschbar. Beides gleichzusetzen ist ein häufiger Fehler auf der Käuferseite.
Eine hilfreiche Art, sich den Zusammenhang vorzustellen:
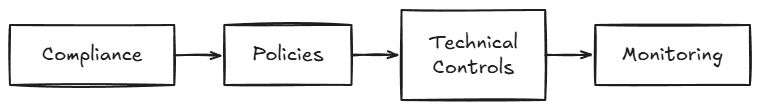
Du kannst stark abgesichert sein und trotzdem nicht konform mit einer bestimmten Regulierung, die du nie formell angegangen bist. Umgekehrt wirst du kaum konform sein, ohne solide Sicherheit als Grundlage.
Funktion | Warum sie wichtig ist |
|---|---|
Verschlüsselung | Schützt Daten bei Übertragung und Speicherung |
RBAC | Beschränkt Zugriffe auf das, was die jeweilige Rolle wirklich braucht |
MFA | Senkt das Risiko unbefugter Kontozugriffe |
Audit Logs | Unterstützen Untersuchungen und belegen Compliance |
API-Sicherheit | Schützt die Integrationen, die die KI mit anderen Systemen verbinden |
Kontrollen zur Datenaufbewahrung | Erfüllen regulatorische Vorgaben zur Speicherdauer |
Monitoring | Erkennt verdächtige oder ungewöhnliche Aktivitäten, sobald sie passieren |
Ein kurzer, nicht juristischer Überblick, wann welcher Standard relevant wird, denn das unterscheidet sich stark je nach Branche und Kundenbasis:
Nichts davon ist Rechtsberatung, und häufig gelten mehrere Standards gleichzeitig. Ein Gesundheitsdienstleister mit Patienten in der EU, der einen Enterprise-Beschaffungsprozess durchläuft, hat realistischerweise HIPAA, DSGVO und SOC 2 gleichzeitig auf dem Tisch.
An dieser Stelle erwähnenswert: Mehrere Plattformen für KI-Sprachagenten, darunter auch telli, sind von Grund auf darauf ausgelegt, mehrere dieser Standards gleichzeitig zu erfüllen, statt sie später als einzelne Häkchen abzuarbeiten. telli ist DSGVO-, SOC-2- und HIPAA-konform und hostet die LLMs für Kundengespräche auf Infrastruktur in der EU, gezielt um diese Anforderungen zu unterstützen. Eine solche Infrastrukturentscheidung, und nicht nur ein Compliance-Badge auf der Preisseite, sagt meist mehr darüber aus, wie ernst ein Anbieter Compliance nimmt, als die Liste der Zertifikate allein.KI-spezifische Sicherheitsrisiken
Hier bringen KI-Sprachagenten Risiken mit, mit denen sich eine klassische Telefonanlage nie auseinandersetzen musste:
Geschäftsrisiko: Ein Anrufer bringt das Modell dazu, private Informationen preiszugeben oder sich außerhalb seiner vorgesehenen Grenzen zu verhalten. Kann genutzt werden, um Daten abzugreifen.
Gegenmaßnahme: Strikte Eingabevalidierung und Monitoring der Anrufe auf Injection-Versuche.
Geschäftsrisiko: Das Modell wirkt, als würde es korrekte Informationen liefern, erfindet sie aber in Wirklichkeit. Das kann Kunden schaden oder rechtliche Haftung nach sich ziehen.
Gegenmaßnahme: Den Agenten so konfigurieren, dass er nur antwortet, wenn freigegebene Wissensquellen die Antwort stützen, mit Fallback-Antworten für den Fall, dass keine verlässliche Antwort möglich ist.
Geschäftsrisiko: Ein Anrufer versucht, dem Modell durch gezielte Fragen Informationen über dessen interne Funktionsweise zu entlocken.
Gegenmaßnahme: Das Modell so konfigurieren, dass es nichts über sich selbst preisgibt, und es gegen gängige Injection-Versuche testen.
Geschäftsrisiko: Ein Anrufer gelangt versehentlich oder absichtlich an private Informationen über einen anderen Kunden.
Gegenmaßnahme: Niemals Informationen über andere Kunden herausgeben, selbst wenn es so wirkt, als hätten diese es selbst angefragt.
Geschäftsrisiko: Das Modell wird für Zwecke außerhalb seines vorgesehenen Rahmens genutzt, etwa für Spam oder Betrugsmaschen.
Gegenmaßnahme: Solchen Missbrauch auf Plattformebene überwachen und unterbinden.
Geschäftsrisiko: Ein Angreifer gibt sich als anderer Kunde aus, um an Informationen zu gelangen oder eine Aktion auszuführen, zu der er nicht berechtigt ist.
Gegenmaßnahme: Anrufe authentifizieren, bevor Informationen geteilt oder Aktionen ausgeführt werden, die eine Autorisierung erfordern.
Geschäftsrisiko: Ein Angreifer imitiert die Stimme eines Kunden, um sich als diese Person auszugeben.
Gegenmaßnahme: Bei sensiblen Vorgängen nie allein anhand der Stimme authentifizieren.
Nicht nur die KI selbst braucht Absicherung. Alles, womit sie verbunden ist, also Wissensdatenbanken, CRM-Systeme, Kalender und interne Tools, verdienen dieselbe Sorgfalt. Denn ein gut abgesicherter KI-Agent an einer schlecht abgesicherten CRM-Integration bleibt eine echte Schwachstelle.
Die Architektur, die du durchdenken solltest:
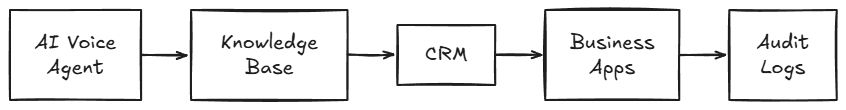
Setze durchgängig auf das Least-Privilege-Prinzip: Die KI sollte nur genau das lesen und schreiben dürfen, was der jeweilige Workflow erfordert, und nicht breiten Zugriff auf jedes CRM-Feld haben, nur weil die Integration so am schnellsten eingerichtet war.
Sobald ein Deployment über einen kleinen Piloten hinauswächst, wird Aufsicht genauso wichtig wie jede einzelne technische Kontrolle. Diese Dinge sollten stehen:
Beim Kauf eines KI-Sprachagenten lohnt es sich, die folgenden Fragen schriftlich zu stellen, statt anzunehmen, dass die öffentlichen Aussagen eines Anbieters alles abbilden, was er tatsächlich kann:
Geschäftsrisiko: Ein kompromittiertes Konto kann auf mehr Informationen zugreifen oder mehr verändern, als der Nutzer eigentlich dürfte.
Empfehlung: Nur Zugriff auf die Informationen gewähren, die jemand für die eigene Arbeit tatsächlich braucht.
Geschäftsrisiko: Informationen zwischen dem KI-Sprachagenten und verbundenen Systemen werden von Unbefugten abgefangen.
Empfehlung: Sicherstellen, dass alle Verbindungen verschlüsselt sind.
Geschäftsrisiko: Ein Konto wird kompromittiert, weil schwache Zugangsdaten zu leicht zu erraten sind.
Empfehlung: Multi-Faktor-Authentifizierung für Kontozugriff und Prompt-Bearbeitung verpflichtend machen.
Geschäftsrisiko: Ein Sicherheitsvorfall lässt sich nicht aufklären, weil Logs unzureichend sind oder ganz fehlen.
Empfehlung: Logging und Auditing von Anfang an ins Deployment einplanen, statt sie später nachzurüsten.
Geschäftsrisiko: Prompts und Berechtigungen werden ohne Kontrolle geändert, was Sicherheitslücken öffnen kann.
Empfehlung: Grundlegende Aufsicht-Prozesse aufsetzen, bevor der Sprachagent live geht.
Geschäftsrisiko: Es wird angenommen, dass ein Anbieter ausreichende Sicherheit bietet, obwohl seine öffentlichen Aussagen in Wirklichkeit irreführend sind.
Empfehlung: Anbieter um Dokumentation bitten, statt sich auf Zusicherungen Dritter zu verlassen.
Identität
Daten
Infrastruktur
KI
Aufsicht
Compliance
Monitoring
Incident Response
Starke Sicherheit bei KI-Sprachagenten entsteht nicht dadurch, einen einzelnen Compliance-Standard abzuhaken und weiterzuziehen. Sie braucht eine sichere Architektur von Anfang an, fortlaufende Aufsicht, wenn das Deployment wächst, kontinuierliches Monitoring und laufendes Risikomanagement statt einer einmaligen Prüfung. Wer KI-Sprachagenten-Plattformen bewertet, sollte Sicherheit und Compliance von Anfang an genauso gewichten wie KI-Fähigkeiten, Integrationen und Analytics, und nicht erst dann, wenn der Rest der Entscheidung schon gefallen ist.
Wenn du überlegst, wie du KI-Sprachagenten richtig einführst, buche einen Termin mit einem der Automatisierungsexperten von telli.
Das hängt vollständig von der jeweiligen Plattform und ihrer Konfiguration ab, eine pauschale Antwort gibt es nicht. Prüfe Verschlüsselung, Zugriffskontrollen, Audit-Logging und die tatsächliche Compliance-Dokumentation des Anbieters, statt Sicherheit einfach vorauszusetzen.
Das hängt von Branche und Kundenbasis ab: DSGVO für Kunden in der EU, HIPAA für Gesundheitsdaten, SOC 2 oder ISO 27001 für den Enterprise-Einkauf und PCI DSS, sobald Zahlungsdaten im Spiel sind.
Ja, sobald auch nur ein Teil deiner Anrufer in der EU sitzt, unabhängig davon, wo dein Unternehmen seinen Sitz hat. Die DSGVO knüpft daran an, wessen Daten verarbeitet werden, nicht daran, wo der Anbieter tätig ist.
Ja, mit den richtigen Schutzmaßnahmen: Verschlüsselung, Zugriffskontrollen und den für deine Branche passenden Compliance-Nachweisen. Ohne diese Schutzmaßnahmen ist die Verarbeitung sensibler Daten durch jedes KI-System ein echtes Risiko.
Anhand technischer Kontrollen (Verschlüsselung, RBAC, MFA, Monitoring), branchenrelevanter Compliance-Nachweise und Aufsicht-Prozesse (Prompt-Freigaben, Audit-Historie, regelmäßige Zugriffsprüfungen), und nicht anhand eines einzelnen Faktors.
Wo Daten gespeichert werden, wie lange sie aufbewahrt werden, ob Transkripte verschlüsselt sind, welche Nachweise der Anbieter tatsächlich vorlegen kann (Dokumentation, nicht nur eine Behauptung) und wie schnell Kundendaten auf Anfrage gelöscht werden können.
Steigere die Kundenbindung mit KI: Entdecke umsetzbare Strategien, praxiserprobte Ergebnisse und Top-Tools für KI-gestütztes Customer Engagement.
Jetzt lesenErfahre, wie KI-Sprachagenten Leads sofort qualifizieren, wichtige Daten erfassen und Conversion durch schnelle und konsistente Follow-ups steigern.
Jetzt lesenDu fragst dich, was KI-Immobilienmakler eigentlich können? Erfahre, wie Unternehmen wie Engel & Völkers LiquidHome KI nutzen, um Lead-Outreach zu skalieren, Follow-ups zu automatisieren und Conversions zu steigern.
Jetzt lesenWir vergleichen die besten KI-Sprachagenten für den Kundenservice, darunter telli, Parloa, Retell und Synthflow, um die passende Plattform für Automatisierung, Skalierbarkeit und Customer Experience zu finden.
Jetzt lesen
 Ranya Kharbach