Sécurité des agents téléphoniques IA : risques, conformité et bonnes pratiques
Découvrez comment sécuriser vos agents téléphoniques IA, maîtriser les risques de conformité et protéger les données de vos clients. Au programme : RGPD, HIPAA, SOC 2, menaces de sécurité propres à l’IA, et plus encore.
 Ranya Kharbach
- Déployer un agent téléphonique IA implique de traiter l’identité des clients, leurs numéros de téléphone, leurs conversations et parfois des données de paiement ou de santé : la sécurité doit donc être pensée dès la planification et tout au long de l’exploitation, et non ajoutée après coup.
- Conformité et sécurité ne sont pas la même chose. La conformité consiste à atteindre un niveau d’exigence légal ou réglementaire ; la sécurité est le travail technique et organisationnel qui permet d’y parvenir, et qui continue de produire ses effets après l’audit.
- Les principales fonctionnalités à évaluer : chiffrement, contrôle d’accès basé sur les rôles (RBAC), authentification multifacteur (MFA), journaux d’audit, sécurité des API, contrôle de la conservation des données et surveillance.
- Les normes qui comptent dépendent de votre activité : HIPAA pour la santé, le RGPD pour les clients européens, SOC 2 ou ISO 27001 pour les achats des grandes entreprises.
- Les systèmes d’IA comportent des risques que les systèmes téléphoniques traditionnels n’ont jamais eu à envisager, parmi lesquels l’injection de prompt, les hallucinations, la fuite de prompt et l’usurpation vocale.
- Posez directement la question aux fournisseurs : où les données sont-elles stockées, combien de temps sont-elles conservées, le RBAC est-il pris en charge, et les données clients peuvent-elles réellement être supprimées sur demande ?
Un établissement de santé souhaite automatiser ses appels de prise de rendez-vous. Avant même le premier appel en conditions réelles, il lui faut des réponses à une série de questions précises : comment les données des patients sont-elles protégées en transit et au repos, comment les appelants sont-ils authentifiés avant que la moindre information propre à leur compte leur soit communiquée, existe-t-il une piste d’audit pour chaque échange, et la plateforme permet-elle réellement de respecter les obligations HIPAA liées au traitement des données de santé protégées ? Négliger un seul de ces points n’a rien d’un oubli mineur. C’est une faille de conformité qui apparaît au pire moment, généralement lors d’un audit ou après un incident.
C’est la réalité de tout déploiement d’un agent téléphonique IA dans une entreprise qui traite des informations sensibles. L’automatisation est la partie visible. Ce sont la sécurité et la conformité qui déterminent si cette automatisation peut réellement fonctionner sans risque.
Pourquoi la sécurité est essentielle pour les agents téléphoniques IA
Un agent téléphonique IA manipule plus d’informations sensibles qu’il n’y paraît. Au cours d’un seul appel, il peut traiter l’identité de l’appelant, son numéro de téléphone, l’intégralité de la conversation, éventuellement des données de paiement, et tout ce qui est renvoyé vers une fiche CRM.
Voici, de façon simplifiée, le parcours de ces informations :
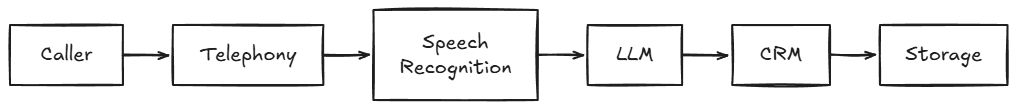
Chacune de ces étapes est un point où des données sensibles sont transmises, traitées ou stockées. Plus le processus est critique pour l’activité (par exemple, prendre un rendez-vous médical plutôt que répondre à une question générale sur un produit), plus les exigences de sécurité doivent être strictes à chaque étape de ce flux.
Comprendre la conformité des agents téléphoniques IA
Une distinction mérite d’être posée avec précision : la conformité et la sécurité sont liées, mais elles ne sont pas interchangeables, et les confondre est une erreur fréquente chez les acheteurs.
- La sécurité, c’est le travail technique et organisationnel : chiffrement, contrôle des accès, surveillance, réponse aux incidents.
- La conformité, c’est le respect d’une exigence légale, réglementaire ou contractuelle précise. Elle repose généralement sur une sécurité solide, mais aussi sur des politiques, une documentation et des processus qui vont au-delà de la technologie elle-même.
Une façon utile de voir comment elles s’articulent :
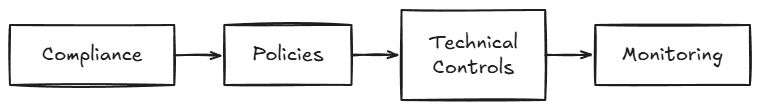
Vous pouvez avoir une sécurité solide sans être conforme à une réglementation précise que vous n’avez pas formellement prise en compte. En revanche, vous ne pouvez généralement pas être conforme sans reposer sur une sécurité solide.
Les principales fonctionnalités de sécurité à évaluer
Fonctionnalité | Pourquoi c’est important |
|---|---|
Chiffrement | Protège les données en transit et au repos |
RBAC | Limite l’accès de chaque utilisateur à ce que son rôle exige |
MFA | Réduit le risque d’accès non autorisé aux comptes |
Journaux d’audit | Facilitent les enquêtes et permettent de démontrer la conformité |
Sécurité des API | Protège les intégrations qui relient l’IA aux autres systèmes |
Contrôle de la conservation des données | Permet de respecter les exigences réglementaires sur la durée de conservation des données |
Surveillance | Détecte en temps réel les activités suspectes ou anormales |
Les normes de conformité à connaître
Un bref aperçu, sans valeur juridique, des situations où chaque norme entre en jeu, car cela varie beaucoup selon le secteur et la clientèle :
- Le RGPD est le règlement européen sur la protection des données. Il s’applique dès que vous traitez des données personnelles d’une personne située dans l’UE, quel que soit le pays où se trouve le siège de votre entreprise.
- SOC 2 est un référentiel d’audit de l’AICPA, et c’est ce que les grandes entreprises demandent généralement avant même de signer un contrat. Il repose sur cinq catégories de confiance : sécurité, disponibilité, intégrité du traitement, confidentialité et protection de la vie privée. Chaque rapport SOC 2 inclut les critères de sécurité (Security Trust Services Criteria), les autres critères étant facultatifs selon le périmètre.
- ISO 27001 est la norme internationale de management de la sécurité de l’information, publiée conjointement par l’ISO et la CEI. Elle revient sans cesse dans les achats des grandes entreprises hors des États-Unis, parfois en complément de SOC 2, parfois à sa place.
- HIPAA est la loi fédérale américaine qui encadre les données de santé protégées. Elle s’applique au moyen d’une Privacy Rule et d’une Security Rule administrées par le ministère américain de la Santé (HHS). Si un fournisseur traite la moindre donnée de santé, il lui faut un business associate agreement signé, et pas seulement une vague promesse qu’il prend la confidentialité au sérieux.
- PCI DSS est la norme mondiale des cartes de paiement, gérée par le PCI Security Standards Council. Elle s’applique à toute organisation qui stocke, traite ou transmet des données de titulaires de carte.
Rien de tout cela ne constitue un conseil juridique, et plusieurs normes s’appliquent souvent en même temps. Un établissement de santé qui soigne des patients européens et passe par le processus d’achat d’une grande entreprise devra, en pratique, composer avec HIPAA, le RGPD et SOC 2 à la fois.
À noter : plusieurs plateformes d’IA vocale, dont telli, sont conçues pour respecter d’emblée plusieurs de ces normes à la fois, au lieu de les traiter plus tard comme autant de cases à cocher. telli est conforme au RGPD, à SOC 2 et à HIPAA, et héberge les LLM qui traitent les conversations clients sur une infrastructure basée dans l’UE, précisément pour répondre à ces exigences. Ce type de décision d’infrastructure, et pas un simple badge de conformité sur une page de tarifs, en dit généralement plus sur le sérieux d’un fournisseur en matière de conformité que sa seule liste de certifications.
Les risques de sécurité propres à l’IA
C’est ici que les agents téléphoniques IA introduisent des risques qu’un système téléphonique traditionnel n’a jamais eu à prendre en compte :
Injection de prompt
Impact pour l’entreprise : un appelant manipule le modèle pour lui faire révéler des informations privées ou le faire sortir du cadre prévu. Cette technique peut servir à exfiltrer des données.
Mesures de protection : validation stricte des entrées et surveillance des appels pour détecter les tentatives d’injection.
Hallucinations
Impact pour l’entreprise : le modèle semble fournir des informations exactes, mais en réalité il les invente, ce qui peut porter préjudice au client ou engager la responsabilité juridique de l’entreprise.
Mesures de protection : configurer l’agent pour qu’il ne réponde qu’en s’appuyant sur des sources de connaissances validées, avec des réponses de repli lorsqu’il ne peut pas fournir de réponse fiable.
Fuite de prompt
Impact pour l’entreprise : un appelant parvient à obtenir des informations sur le fonctionnement interne du modèle en posant les bonnes questions.
Mesures de protection : configurer le modèle pour qu’il ne révèle aucune information sur lui-même et le tester face aux tentatives d’injection courantes.
Exposition de données sensibles
Impact pour l’entreprise : un appelant découvre, par inadvertance ou volontairement, des informations privées concernant un autre client.
Mesures de protection : ne jamais communiquer d’informations sur d’autres clients, même s’il semble que ceux-ci l’aient demandé.
Détournement du modèle
Impact pour l’entreprise : le modèle est utilisé à des fins qui sortent de son périmètre prévu, comme le spam ou les arnaques.
Mesures de protection : surveiller et empêcher ces abus au niveau de la plateforme.
Ingénierie sociale
Impact pour l’entreprise : un attaquant se fait passer pour un autre client afin d’obtenir des informations ou d’effectuer une action qu’il n’est pas autorisé à réaliser.
Mesures de protection : authentifier l’appelant avant de communiquer une information ou d’agir sur une demande qui nécessite une autorisation.
Usurpation vocale
Impact pour l’entreprise : un attaquant imite la voix d’un client pour se faire passer pour lui.
Mesures de protection : ne pas authentifier un appelant sur la seule base de sa voix pour les opérations sensibles.
Sécuriser les bases de connaissances et les intégrations
L’IA n’est pas la seule à devoir être sécurisée. Tout ce à quoi elle est connectée (bases de connaissances, CRM, agendas, outils internes) mérite le même niveau de vigilance, car un agent IA bien sécurisé, connecté à une intégration CRM mal sécurisée, reste une véritable faille.
L’architecture à bien penser :
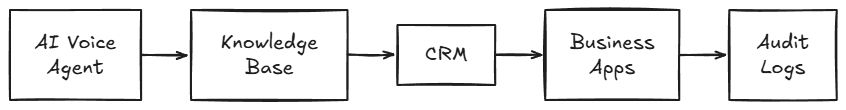
Appliquez partout le principe du moindre privilège : l’IA ne doit pouvoir lire ou écrire que ce dont un processus donné a besoin, et non avoir accès à tous les champs d’un CRM simplement parce que c’était la façon la plus simple de configurer l’intégration.
Gouvernance et contrôle des accès
Dès qu’un déploiement dépasse le stade d’un petit pilote, la gouvernance devient aussi importante que n’importe quel contrôle technique. Ce qu’il est utile de mettre en place :
- Des rôles d’administration qui séparent clairement qui peut consulter les analyses, qui peut modifier les prompts et qui peut gérer les intégrations
- Des circuits de validation des prompts pour que les modifications soient relues avant d’atteindre de vrais appelants, au lieu de passer directement de l’éditeur à la production
- Un contrôle de version des prompts, avec la possibilité d’annuler une modification moins performante que prévu
- Une documentation des changements, pour garder une trace claire de ce qui a changé, quand et pourquoi
- Un historique d’audit couvrant à la fois les appels et les modifications de configuration
- Des droits utilisateurs revus régulièrement, et pas seulement définis une fois lors de la mise en place puis oubliés
Les questions que tout acheteur devrait poser aux fournisseurs
Lorsque vous achetez un agent téléphonique IA, il est important de poser les questions suivantes par écrit, plutôt que de supposer que les déclarations publiques d’un fournisseur reflètent tout ce dont il est capable :
- Où les informations clients sont-elles stockées ? Cela a-t-il une incidence sur votre capacité à respecter certaines réglementations ?
- Combien de temps les conversations sont-elles conservées, et cette durée est-elle configurable ?
- Les transcriptions et les enregistrements sont-ils chiffrés ?
- Le contrôle d’accès basé sur les rôles (RBAC) est-il pris en charge ?
- Quelles normes de conformité respectez-vous ? Pouvez-vous fournir la documentation qui le prouve ?
- Comment les prompts sont-ils gérés, et existe-t-il un circuit de validation avant que les modifications ne prennent effet ?
- Les données clients peuvent-elles être supprimées et, si oui, dans quel délai ?
- Si l’enregistrement des appels est nécessaire pour respecter une réglementation, comment le consentement est-il recueilli ? Certaines plateformes, dont telli, permettent nativement de recueillir le consentement oral de l’appelant avant le début de l’enregistrement.
Les erreurs de sécurité les plus courantes
Des comptes aux droits trop étendus
Impact pour l’entreprise : un compte compromis peut consulter ou modifier plus d’informations que ce à quoi un utilisateur devrait avoir droit.
Recommandation : n’accordez à chaque utilisateur que l’accès aux informations dont il a besoin pour faire son travail.
Des connexions non chiffrées
Impact pour l’entreprise : des informations échangées entre l’agent téléphonique IA et les systèmes connectés sont interceptées par des tiers non autorisés.
Recommandation : assurez-vous que toutes les connexions sont chiffrées.
Une authentification faible
Impact pour l’entreprise : un compte est compromis parce que ses identifiants sont trop faciles à deviner.
Recommandation : exigez l’authentification multifacteur (MFA) pour l’accès aux comptes et la modification des prompts.
Une journalisation insuffisante
Impact pour l’entreprise : impossible d’enquêter sur un incident de sécurité faute de journaux suffisants, voire de journaux tout court.
Recommandation : intégrez la journalisation et l’audit dès la conception du déploiement, plutôt que d’essayer de les ajouter après coup.
L’absence de gouvernance
Impact pour l’entreprise : les prompts et les droits sont modifiés sans contrôle, ce qui peut créer des failles de sécurité.
Recommandation : mettez en place des procédures de gouvernance de base avant de lancer l’agent téléphonique.
Une évaluation insuffisante des fournisseurs
Impact pour l’entreprise : on suppose qu’un fournisseur offre une sécurité suffisante alors qu’en réalité, ses déclarations publiques sont trompeuses.
Recommandation : demandez de la documentation aux fournisseurs plutôt que de vous fier à des garanties de tiers.
Check-list de sécurité pour les grandes entreprises
Identité
- MFA obligatoire pour tous les accès administrateur
- Contrôle d’accès basé sur les rôles configuré et revu régulièrement
Données
- Chiffrement en transit et au repos confirmé
- Durées de conservation des données définies et configurables
- Processus clair pour les demandes de suppression de données
Infrastructure
- Localisation des données vérifiée au regard de vos exigences réglementaires
- Sécurité des API vérifiée pour chaque point d’intégration
IA
- Protections contre l’injection de prompt testées
- Ancrage dans les sources validées et comportement de repli vérifiés pour réduire le risque d’hallucination
- Cloisonnement des données sensibles vérifié entre les dossiers clients
Gouvernance
- Rôles et droits d’administration clairement définis
- Processus de validation et de contrôle de version des prompts en place
Conformité
- Certifications pertinentes (SOC 2, ISO 27001, HIPAA, RGPD) confirmées par écrit
- Business associate agreement en place en cas de traitement de données de santé
Surveillance
- Surveillance en temps réel des activités anormales
- Journaux d’audit couvrant à la fois les appels et les modifications de configuration
Réponse aux incidents
- Plan de réponse aux incidents documenté, et testé plutôt que théorique
- Délai de notification des violations de données clairement défini dans le contrat fournisseur
Ce qu’il faut retenir
Une sécurité solide pour un agent téléphonique IA ne s’obtient pas en cochant une seule norme de conformité avant de passer à autre chose. Elle exige une architecture sécurisée dès le départ, une gouvernance suivie à mesure que le déploiement s’étend, une surveillance continue et une gestion permanente des risques plutôt qu’un examen ponctuel. Les entreprises qui évaluent des plateformes d’agents téléphoniques IA devraient peser la sécurité et la conformité au même titre que les capacités de l’IA, les intégrations et les analyses, et non s’en préoccuper après coup, une fois le reste de la décision pris.
Si vous vous demandez comment déployer des agents téléphoniques IA dans les règles de l’art, réservez un appel avec l’un des experts en automatisation de telli.
Sources utilisées
- commission.europa.eu - Cadre juridique officiel du RGPD, Commission européenne
- aicpa-cima.com - SOC 2 Trust Services Criteria, AICPA
- iso.org - Page officielle de la norme ISO/IEC 27001
- hhs.gov - Synthèse de la HIPAA Privacy Rule, ministère américain de la Santé (U.S. Department of Health and Human Services)
- pcisecuritystandards.org - Norme officielle PCI DSS, PCI Security Standards Council
- telli.com - Conformité de telli au RGPD, à SOC 2 et à HIPAA, infrastructure hébergée dans l’UE et recueil du consentement à l’enregistrement des appels
Questions fréquentes
Cela dépend entièrement de la plateforme et de sa configuration : il n’y a pas de réponse universelle. Évaluez le chiffrement, le contrôle des accès, la journalisation d’audit et la documentation de conformité réelle du fournisseur, plutôt que de considérer la sécurité comme acquise.
Cela dépend de votre secteur et de votre clientèle : le RGPD pour les clients européens, HIPAA pour les données de santé, SOC 2 ou ISO 27001 pour les achats des grandes entreprises, et PCI DSS si des données de paiement sont en jeu.
Oui, dès que l’un de vos appelants se trouve dans l’UE, quel que soit le pays où votre entreprise a son siège. Le RGPD s’applique en fonction des personnes dont les données sont traitées, et non du lieu où le fournisseur exerce son activité.
Oui, à condition de mettre en place les bonnes protections : chiffrement, contrôle des accès et certifications de conformité adaptées à votre secteur. Sans ces protections, traiter des données sensibles avec n’importe quel système d’IA comporte un vrai risque.
En examinant à la fois les contrôles techniques (chiffrement, RBAC, MFA, surveillance), les certifications de conformité pertinentes pour votre secteur et les processus de gouvernance (validation des prompts, historique d’audit, revues des accès), plutôt qu’un seul critère pris isolément.
Où les données sont stockées, combien de temps elles sont conservées, si les transcriptions sont chiffrées, quelles certifications le fournisseur détient réellement (justificatifs à l’appui, pas une simple affirmation) et dans quel délai les données clients peuvent être supprimées sur demande.
Vous aimerez peut-être aussi
L’IA au service de la relation client : stratégies éprouvées, outils et bonnes pratiques
Améliorez la fidélisation grâce à l’IA : découvrez des stratégies concrètes, des résultats réels et les meilleurs outils pour une relation client pilotée par l’IA.
Lire l’articleQualification de leads par l’IA : comment les agents téléphoniques qualifient les leads plus vite
Découvrez comment les agents téléphoniques IA qualifient vos leads instantanément, recueillent les données clés et augmentent les conversions grâce à un suivi plus rapide et plus régulier.
Lire l’articleNotre analyse des meilleurs agents téléphoniques IA pour la prise de rendez-vous
Les agents téléphoniques IA se multiplient, mais lesquels décrochent vraiment des rendez-vous ? Nous passons en revue les meilleures options et ce qui les distingue.
Lire l’articleTaux de churn : comment mesurer, comparer et réduire l’attrition des clients et des salariés
Un guide pratique pour comprendre l’attrition des clients comme celle des salariés, les valeurs de référence qui comptent vraiment, et la façon dont les agents téléphoniques IA peuvent la réduire sur tous les fronts.
Lire l’article