Seguridad en agentes de voz con IA: riesgos, cumplimiento normativo y buenas prácticas
Descubre cómo dotar de seguridad a los agentes de voz con IA, gestionar los riesgos de cumplimiento normativo y proteger los datos de tus clientes. Conoce el RGPD, la HIPAA, SOC 2, las amenazas de seguridad propias de la IA y mucho más.
 Ranya Kharbach
- Implantar un agente de voz con IA implica manejar identidades de clientes, números de teléfono, conversaciones y, a veces, datos de pago o sanitarios, así que la seguridad debe tenerse en cuenta desde la planificación hasta el funcionamiento diario, no añadirse después.
- El cumplimiento normativo y la seguridad no son lo mismo. El cumplimiento normativo consiste en satisfacer un requisito legal o regulatorio; la seguridad es el trabajo técnico y organizativo que te permite lograrlo y que sigue funcionando después de la auditoría.
- Funciones clave que debes evaluar: cifrado, control de acceso basado en roles (RBAC), autenticación multifactor (MFA), registros de auditoría, seguridad de las API, control de la conservación de datos y monitorización.
- Qué estándares importan depende de tu negocio: la HIPAA en el sector sanitario, el RGPD para clientes de la UE, y SOC 2 o ISO 27001 para las compras de las grandes empresas.
- Los sistemas de IA conllevan riesgos que los sistemas telefónicos tradicionales nunca tuvieron que plantearse, entre ellos la inyección de prompts, las alucinaciones, la filtración del prompt y la suplantación de voz.
- Pregunta directamente a los proveedores: dónde se almacenan los datos, cuánto tiempo se conservan, si admiten RBAC y si de verdad se pueden eliminar los datos de los clientes cuando se solicita.
Un centro sanitario quiere automatizar las llamadas para programar citas. Antes de poner en marcha una sola llamada, necesita respuestas a una serie de preguntas concretas: cómo se protegen los datos de los pacientes en tránsito y en reposo, cómo se autentica a quien llama antes de compartir cualquier dato de su cuenta, si queda un registro de auditoría de cada interacción y si la plataforma permite cumplir de verdad las obligaciones de la HIPAA que conlleva tratar información sanitaria protegida. Saltarse cualquiera de estas preguntas no es un simple descuido. Es un fallo de cumplimiento que sale a la luz en el peor momento posible, normalmente durante una auditoría o tras un incidente.
Esa es la realidad de implantar un agente de voz con IA en cualquier empresa que maneje información sensible. La automatización es la parte visible. La seguridad y el cumplimiento normativo son lo que determina si es realmente seguro ponerla en marcha.
Por qué la seguridad importa en los agentes de voz con IA
Un agente de voz con IA maneja más información sensible de lo que parece a primera vista. En una sola llamada puede tratar la identidad de quien llama, su número de teléfono, la conversación completa, posiblemente datos de pago y todo lo que se envía después a un registro del CRM.
Así circula esa información, de forma simplificada:
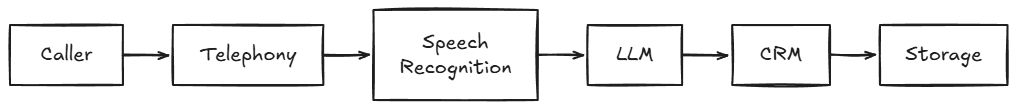
Cada uno de esos pasos es un punto en el que se transmiten, procesan o almacenan datos sensibles. Cuanto más crítico para el negocio sea el proceso (por ejemplo, reservar una cita médica en lugar de responder una pregunta general sobre un producto), más estrictos deben ser los requisitos de seguridad en cada fase de ese flujo.
Qué implica el cumplimiento normativo en los agentes de voz con IA
Conviene precisar una distinción: el cumplimiento normativo y la seguridad están relacionados, pero no son intercambiables, y tratarlos como si fueran lo mismo es un error habitual al elegir proveedor.
- La seguridad es el trabajo técnico y organizativo: cifrado, controles de acceso, monitorización y respuesta a incidentes.
- El cumplimiento normativo consiste en satisfacer un requisito legal, regulatorio o contractual concreto. Normalmente depende de una seguridad sólida, pero también de políticas, documentación y procesos que van más allá de la propia tecnología.
Una forma útil de entender cómo se relacionan:
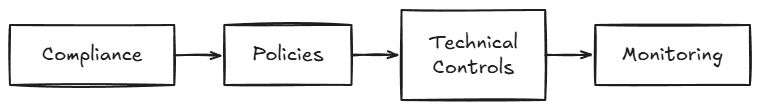
Puedes tener una seguridad sólida sin cumplir una normativa concreta que no hayas abordado formalmente. En cambio, por lo general no puedes cumplir una normativa sin una seguridad sólida de base.
Funciones de seguridad clave que debes evaluar
Función | Por qué importa |
|---|---|
Cifrado | Protege los datos en tránsito y en reposo |
RBAC | Limita el acceso a lo que necesita el rol de cada usuario |
MFA | Reduce el riesgo de accesos no autorizados a las cuentas |
Registros de auditoría | Facilitan las investigaciones y demuestran el cumplimiento |
Seguridad de las API | Protege las integraciones que conectan la IA con otros sistemas |
Control de la conservación de datos | Cumple los requisitos normativos sobre cuánto tiempo se guardan los datos |
Monitorización | Detecta la actividad sospechosa o anómala en el momento en que se produce |
Estándares de cumplimiento normativo clave
Un breve resumen, sin carácter jurídico, de cuándo entra en juego cada estándar, ya que esto varía mucho según el sector y el tipo de clientes:
- El RGPD es el reglamento de protección de datos de la UE. Se aplica en cuanto tratas datos personales de cualquier persona que esté en la UE, independientemente de dónde tenga su sede tu empresa.
- SOC 2 es un marco de auditoría del AICPA, y es lo que las grandes empresas suelen pedir antes incluso de firmar un contrato. Se basa en cinco categorías de confianza: seguridad, disponibilidad, integridad del procesamiento, confidencialidad y privacidad. Todo informe SOC 2 incluye el criterio de seguridad de los Trust Services Criteria, mientras que el resto de criterios son opcionales según el alcance.
- ISO 27001 es la norma internacional de gestión de la seguridad de la información, publicada conjuntamente por ISO e IEC. Aparece constantemente en las compras de las grandes empresas fuera de EE. UU., a veces junto a SOC 2 y a veces en su lugar.
- La HIPAA es la ley federal de EE. UU. que regula la información sanitaria protegida y se aplica mediante una Norma de Privacidad y una Norma de Seguridad que administra el HHS. Si un proveedor trata datos sanitarios, por poco que sea, necesita un contrato de socio comercial (BAA) firmado, no una vaga garantía de que se toma en serio la privacidad.
- PCI DSS es el estándar global para tarjetas de pago, gestionado por el PCI Security Standards Council. Se aplica a cualquiera que almacene, procese o transmita datos de titulares de tarjetas.
Nada de esto es asesoramiento jurídico, y es frecuente que se apliquen varios estándares a la vez. Un centro sanitario con pacientes en la UE que contrata mediante un proceso de compras corporativo tiene que cumplir, en la práctica, la HIPAA, el RGPD y SOC 2 al mismo tiempo.
Un apunte: varias plataformas de agentes de voz con IA, entre ellas telli, están diseñadas para cumplir varios de estos estándares a la vez, en lugar de tratarlos como casillas separadas que marcar más adelante. telli cumple el RGPD, SOC 2 y la HIPAA, y aloja en infraestructura de la UE los LLM que atienden las conversaciones con los clientes, precisamente para respaldar estos requisitos. Ese tipo de decisión de infraestructura, y no solo un sello de cumplimiento en una página de precios, suele indicar mejor que la lista de certificaciones lo en serio que se toma un proveedor el cumplimiento normativo.
Riesgos de seguridad propios de la IA
Aquí es donde los agentes de voz con IA introducen riesgos que un sistema telefónico tradicional nunca tuvo que contemplar:
Inyección de prompts
Impacto en el negocio: Quien llama engaña al modelo para que revele información privada o se comporte fuera de los parámetros previstos. Puede usarse para sustraer datos.
Mitigación: Validación estricta de las entradas y monitorización de las llamadas para detectar intentos de inyección.
Alucinaciones
Impacto en el negocio: El modelo parece dar información correcta, pero en realidad se la está inventando, lo que puede perjudicar al cliente o generar responsabilidad legal.
Mitigación: Configurar el agente para que solo responda cuando lo respalden fuentes de conocimiento aprobadas, con respuestas alternativas previstas para cuando no pueda dar una respuesta fiable.
Filtración del prompt
Impacto en el negocio: Quien llama consigue descubrir información sobre el funcionamiento interno del modelo haciendo las preguntas adecuadas.
Mitigación: Configurar el modelo para que no revele ninguna información sobre sí mismo y ponerlo a prueba frente a los intentos de inyección más habituales.
Exposición de datos sensibles
Impacto en el negocio: Quien llama descubre, sin querer o a propósito, información privada de otro cliente.
Mitigación: No compartir nunca información sobre otros clientes, aunque parezca que la han solicitado.
Uso indebido del modelo
Impacto en el negocio: El modelo se usa para fines ajenos a su ámbito previsto, como el spam o las estafas.
Mitigación: Monitorizar y evitar este tipo de abusos a nivel de plataforma.
Ingeniería social
Impacto en el negocio: Un atacante se hace pasar por otro cliente para obtener información o realizar una acción para la que no está autorizado.
Mitigación: Autenticar las llamadas antes de compartir o actuar sobre cualquier información que requiera autorización.
Suplantación de voz
Impacto en el negocio: Un atacante falsifica la voz de un cliente para hacerse pasar por él.
Mitigación: No autenticar solo por la voz en las operaciones sensibles.
Cómo proteger las bases de conocimiento y las integraciones
La IA no es lo único que hay que proteger. Todo aquello con lo que está conectada (bases de conocimiento, CRM, calendarios, herramientas internas) necesita el mismo nivel de control, porque un agente de IA bien protegido pero conectado a una integración de CRM mal protegida sigue siendo una vulnerabilidad real.
La arquitectura que conviene analizar:
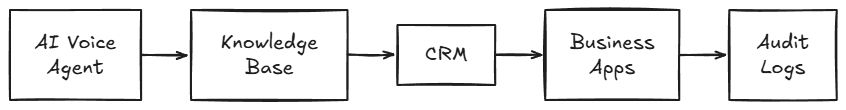
Aplica el principio de mínimo privilegio en todo momento: la IA solo debe poder leer o escribir exactamente lo que requiere cada proceso, y no tener acceso general a todos los campos de un CRM solo porque así era más fácil configurar la integración.
Gobernanza y controles de acceso
Cuando una implantación crece más allá de un piloto pequeño, la gobernanza pasa a ser tan importante como cualquier control técnico concreto. Conviene tener lo siguiente:
- Roles de administración que separen con claridad quién puede ver la analítica, quién puede editar los prompts y quién puede gestionar las integraciones
- Flujos de aprobación de prompts para que los cambios pasen por una revisión antes de llegar a las llamadas reales, en lugar de pasar a producción en cuanto alguien los edita
- Control de versiones de los prompts, con la posibilidad de revertir un cambio que funcione peor de lo esperado
- Gestión de cambios documentada, para que quede un registro claro de qué cambió, cuándo y por qué
- Historial de auditoría que cubra tanto las llamadas como los cambios de configuración
- Permisos de usuario revisados periódicamente, y no configurados una sola vez durante la implantación y luego olvidados
Preguntas que debes hacer a cualquier proveedor
Al contratar un agente de voz con IA, es importante hacer las siguientes preguntas por escrito, en lugar de dar por hecho que lo que el proveedor afirma públicamente refleja todo lo que es capaz de hacer:
- ¿Dónde se almacena la información de los clientes? ¿Afecta eso a tu capacidad de cumplir alguna normativa?
- ¿Cuánto tiempo se conservan las conversaciones? ¿Se puede configurar?
- ¿Se cifran las transcripciones y las grabaciones?
- ¿Admite control de acceso basado en roles?
- ¿Con qué estándares de cumplimiento normativo cumple la plataforma? ¿Puede el proveedor aportar documentación que lo demuestre?
- ¿Cómo se gestionan los prompts? ¿Hay un flujo de aprobación antes de que los cambios entren en vigor?
- ¿Se pueden eliminar los datos de los clientes? Si es así, ¿con qué rapidez?
- Si es necesario grabar las llamadas para cumplir una normativa, ¿cómo se obtiene el consentimiento? Algunas plataformas, entre ellas telli, permiten de serie obtener el consentimiento verbal de quien llama antes de empezar a grabar.
Errores de seguridad habituales
Cuentas con demasiados permisos
Impacto en el negocio: Una cuenta comprometida puede consultar o modificar más información de la que debería permitirse a un usuario.
Recomendación: Concede a cada usuario acceso solo a la información que necesita para hacer su trabajo.
Conexiones sin cifrar
Impacto en el negocio: Terceros no autorizados interceptan la información que se envía entre el agente de voz con IA y los sistemas conectados.
Recomendación: Asegúrate de que todas las conexiones estén cifradas.
Autenticación débil
Impacto en el negocio: Una cuenta queda comprometida porque sus credenciales son débiles y demasiado fáciles de adivinar.
Recomendación: Exige la autenticación multifactor para acceder a las cuentas y para editar los prompts.
Falta de registros
Impacto en el negocio: No es posible investigar un incidente de seguridad porque los registros son insuficientes o inexistentes.
Recomendación: Integra los registros y la auditoría en la implantación desde el principio, en lugar de intentar añadirlos más tarde.
Sin gobernanza
Impacto en el negocio: Los prompts y los permisos se cambian sin supervisión, lo que puede introducir problemas de seguridad.
Recomendación: Establece unos procedimientos básicos de gobernanza antes de lanzar el agente de voz.
Mala evaluación del proveedor
Impacto en el negocio: Se da por hecho que un proveedor ofrece suficiente seguridad cuando, en realidad, sus afirmaciones públicas son engañosas.
Recomendación: Pide documentación a los proveedores en lugar de fiarte de garantías de terceros.
Lista de comprobación de seguridad de nivel empresarial
Identidad
- MFA obligatoria para todos los accesos de administración
- Control de acceso basado en roles configurado y revisado con regularidad
Datos
- Cifrado en tránsito y en reposo confirmado
- Plazos de conservación de datos definidos y configurables
- Proceso claro para las solicitudes de eliminación de datos
Infraestructura
- Ubicación de los datos confirmada según tus requisitos normativos concretos
- Seguridad de las API revisada en cada punto de integración
IA
- Protecciones frente a la inyección de prompts probadas
- Respuestas basadas en fuentes aprobadas y respuestas alternativas confirmadas para reducir el riesgo de alucinaciones
- Aislamiento de los datos sensibles verificado entre los registros de clientes
Gobernanza
- Roles y permisos de administración claramente definidos
- Proceso de aprobación de prompts y control de versiones implantados
Cumplimiento normativo
- Certificaciones pertinentes (SOC 2, ISO 27001, HIPAA, RGPD) confirmadas por escrito
- Contrato de socio comercial (BAA) firmado si se trata información sanitaria
Monitorización
- Monitorización en tiempo real de la actividad anómala
- Registros de auditoría que cubran tanto las llamadas como los cambios de configuración
Respuesta a incidentes
- Plan de respuesta a incidentes documentado y probado, no solo teórico
- Plazo claro de notificación de brechas de seguridad definido en el contrato con el proveedor
Qué significa todo esto para ti
Una buena seguridad en los agentes de voz con IA no se consigue marcando un único estándar de cumplimiento y pasando a otra cosa. Requiere una arquitectura segura desde el principio, una gobernanza continua a medida que crece la implantación, una monitorización constante y una gestión de riesgos permanente, en lugar de una revisión puntual. Las empresas que evalúan plataformas de agentes de voz con IA deberían valorar la seguridad y el cumplimiento normativo junto a las capacidades de IA, las integraciones y la analítica, y no como algo secundario cuando el resto de la decisión ya está tomada.
Si estás pensando en cómo implantar agentes de voz con IA de la forma correcta, reserva una llamada con uno de los expertos en automatización de telli.
Fuentes consultadas
- commission.europa.eu - Marco jurídico oficial del RGPD, Comisión Europea
- aicpa-cima.com - Trust Services Criteria de SOC 2, AICPA
- iso.org - Página oficial de la norma ISO/IEC 27001
- hhs.gov - Resumen de la Norma de Privacidad de la HIPAA, Departamento de Salud y Servicios Humanos de EE. UU.
- pcisecuritystandards.org - Estándar oficial PCI DSS, PCI Security Standards Council
- telli.com - Cumplimiento del RGPD, SOC 2 e HIPAA por parte de telli, infraestructura alojada en la UE y proceso de consentimiento para grabar llamadas
Preguntas frecuentes
Depende por completo de la plataforma concreta y de cómo esté configurada: no hay una respuesta universal. Evalúa el cifrado, los controles de acceso, los registros de auditoría y la documentación de cumplimiento normativo que el proveedor tiene de verdad, en lugar de dar por supuesto que la seguridad viene de serie.
Depende de tu sector y de tus clientes: el RGPD para clientes de la UE, la HIPAA para la información sanitaria, SOC 2 o ISO 27001 para las compras de las grandes empresas y PCI DSS si se tratan datos de pago.
Sí, si alguna de las personas que te llaman está en la UE, independientemente de dónde tenga su sede tu empresa. El RGPD se aplica en función de a quién pertenecen los datos que se tratan, no de dónde opera el proveedor.
Sí, siempre que existan las protecciones adecuadas: cifrado, controles de acceso y las certificaciones de cumplimiento normativo apropiadas para tu sector. Sin esas protecciones, manejar datos sensibles con cualquier sistema de IA conlleva un riesgo real.
Valorando en conjunto los controles técnicos (cifrado, RBAC, MFA, monitorización), las certificaciones de cumplimiento normativo pertinentes para tu sector y los procesos de gobernanza (aprobación de prompts, historial de auditoría, revisiones de acceso), en lugar de fijarse en un único factor por separado.
Dónde se almacenan los datos, cuánto tiempo se conservan, si las transcripciones están cifradas, qué certificaciones tiene realmente el proveedor (con documentación que lo acredite; no basta con que lo diga) y con qué rapidez se pueden eliminar los datos de los clientes cuando se solicita.
Quizá también te interese
IA para la relación con los clientes: estrategias probadas, herramientas y buenas prácticas
Mejora la retención de clientes con IA: descubre estrategias prácticas, resultados reales y las mejores herramientas de IA para cuidar la relación con tus clientes.
Lee el artículoCualificación de leads con IA: cómo los agentes de voz cualifican leads más rápido
Descubre cómo los agentes de voz con IA cualifican leads al instante, recogen los datos clave y aumentan las conversiones con un seguimiento más rápido y constante.
Lee el artículoAnalizamos los mejores agentes de voz con IA para reservar citas
Los agentes de voz con IA están en auge, pero ¿cuáles consiguen de verdad reservar citas? Analizamos las mejores opciones y qué las diferencia.
Lee el artículoTasa de churn: cómo medirla, compararla y reducir el churn de clientes y la rotación de empleados
Una guía práctica para entender el churn de clientes y la rotación de empleados, los benchmarks que importan y cómo los agentes de voz con IA pueden reducir las bajas en todos los frentes.
Lee el artículo